Comment configurer les alertes webhook
Un webhook TradingView notifie votre application externe lorsqu'une alerte est déclenchée. Au lieu de vérifier manuellement les graphiques, nous pouvons envoyer automatiquement des données via une requête HTTP POST à une URL que vous fournissez. Cette fonctionnalité peut être activée lorsque vous créez ou modifiez une alerte. Ajoutez l'URL correcte pour votre application et nous enverrons une requête POST dès que l'alerte est déclenchée, avec le message d'alerte dans le corps de la requête.
Si le message d'alerte est un JSON valide, la requête inclura un en-tête "content-type" de type "application/json". Sinon, la requête utilisera "text/plain" comme en-tête "content-type".
! Important : Lors de la configuration des webhooks, assurez-vous de ne pas inclure d'informations sensibles telles que les identifiants de connexion ou les mots de passe dans le corps du webhook. La transmission de données sensibles via les webhooks peut les exposer à des parties non autorisées et créer des failles de sécurité. Utilisez toujours des points de terminaison sécurisés et authentifiés et chiffrez les données sensibles pour protéger vos informations.
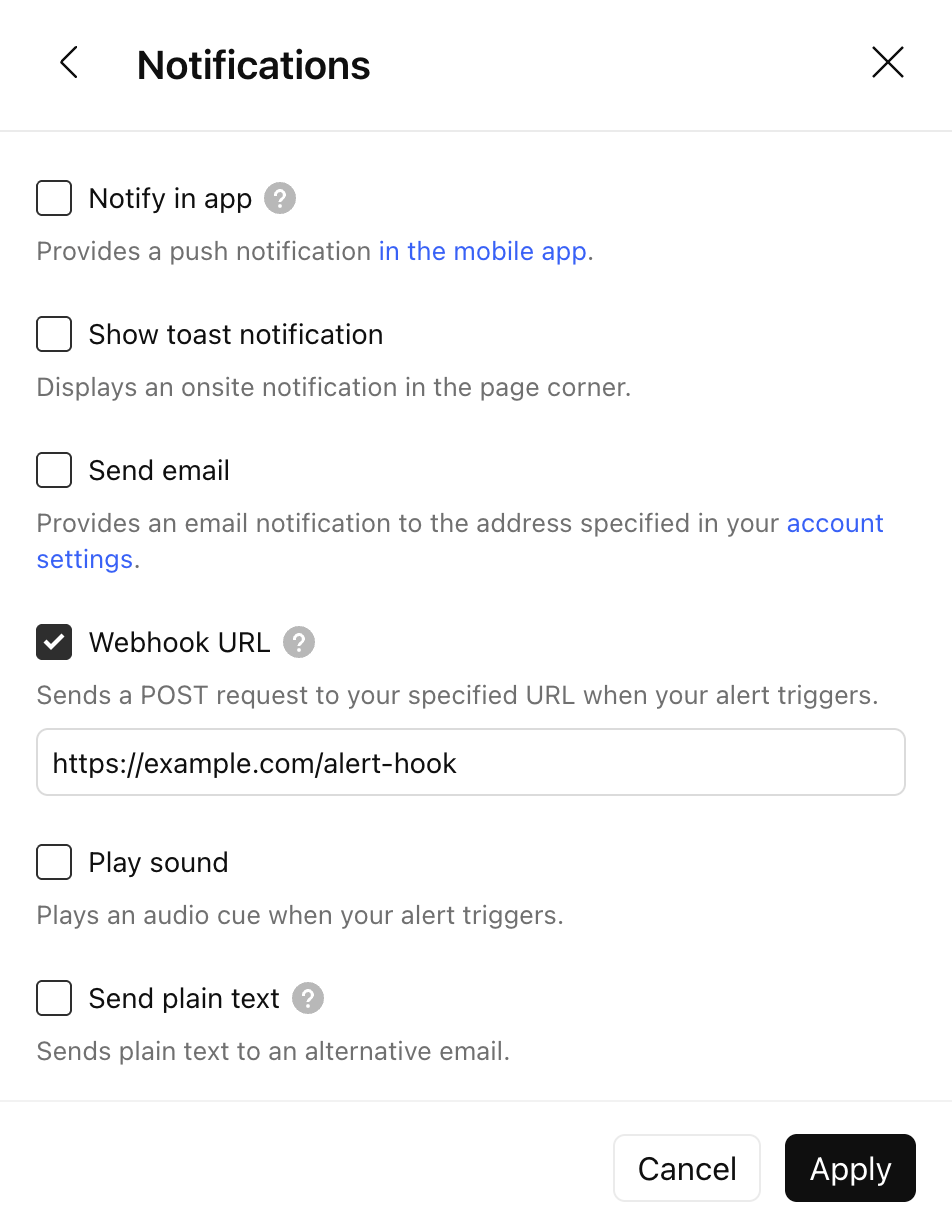
Voici une liste d'adresses IP que nous utiliserons pour envoyer des demandes POST, au cas où elles auraient besoin d'une autorisation:
52.89.214.238
34.212.75.30
54.218.53.128
52.32.178.7
Si vous souhaitez envoyer une requête vers une URL comportant un numéro de port, seuls les ports 80 et 443 sont acceptés. Les requêtes adressées à d'autres ports seront rejetées. Si un serveur distant met plus de trois secondes à traiter une requête, celle-ci sera annulée. Par ailleurs, le protocole IPv6 n'est actuellement pas pris en charge pour les webhooks.
Veuillez noter que les webhooks peuvent parfois ne pas parvenir à l'URL spécifiée. Vous pouvez surveiller leur transmission en consultant la colonne «Statut du webhook» dans le journal des alertes.
Pour plus de détails sur des erreurs spécifiques, veuillez vous reporter à la solution.
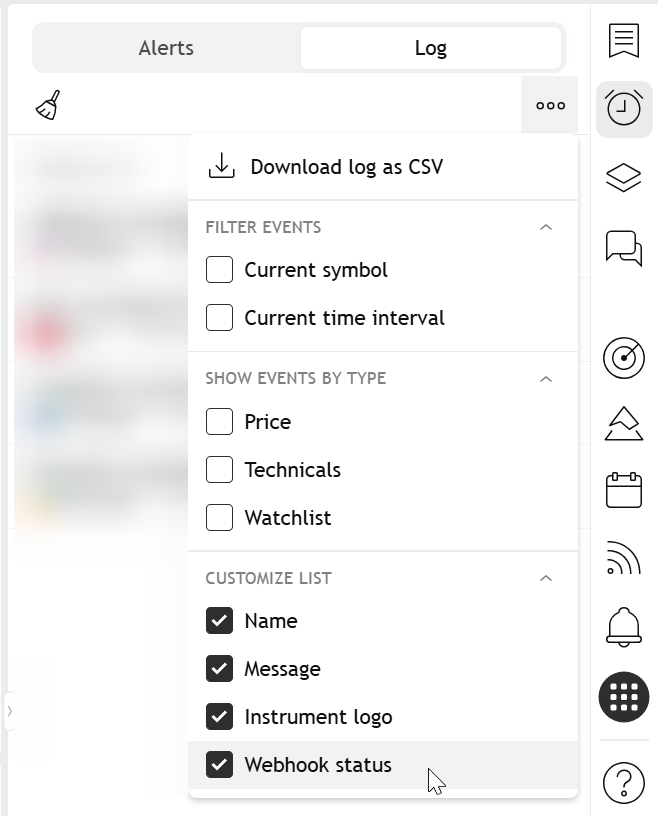
De nombreuses applications et services attendent que les données des webhooks soient au format JSON plutôt qu'en texte brut, qui est le format par défaut des messages d'alerte. Avant d'envoyer une requête, consultez la documentation de l'application ou du service que vous intégrez et adaptez le format de votre alerte en conséquence.
Par exemple, Slack attend un message au format JSON avec un «texte» comme clé. Vous pouvez taper dans une boîte de message:
{"text": "BTCUSD Greater Than 9000"}
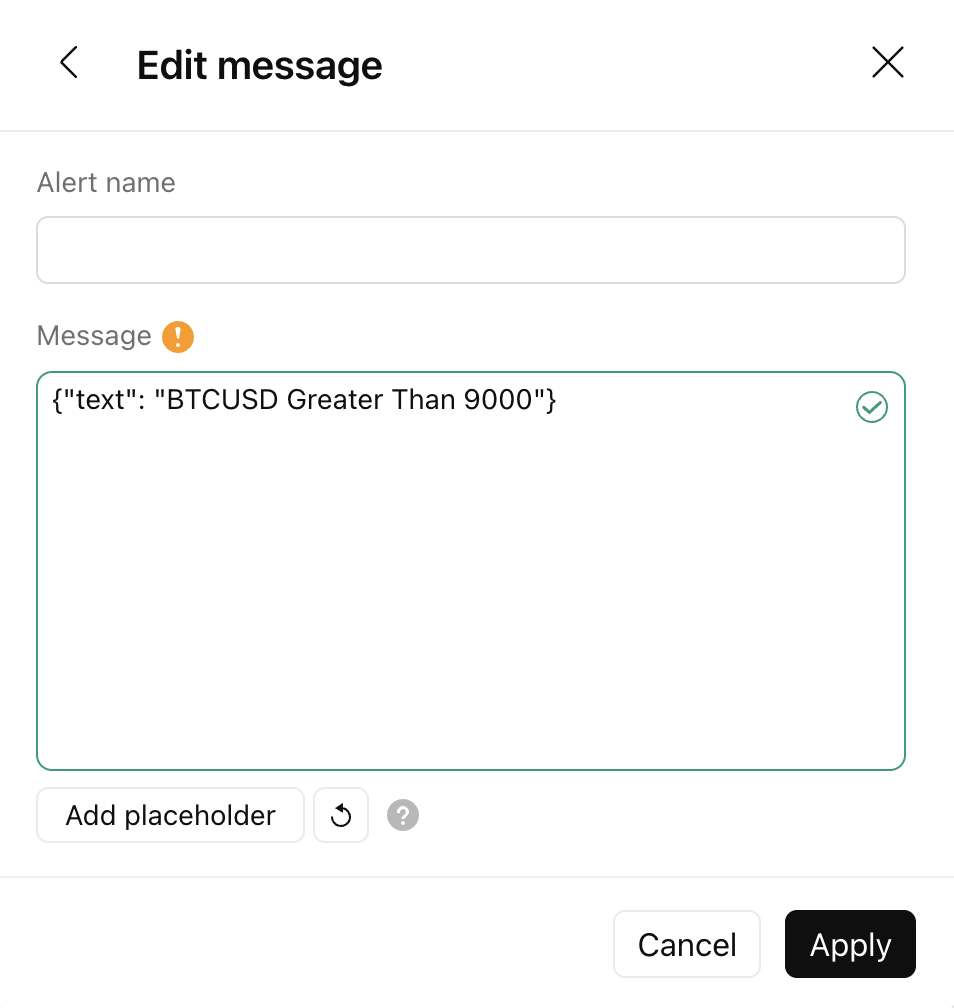
Comme le message est un JSON valide, nous enverrons une demande avec un en-tête de type de contenu "application / json". Voici à quoi ressemblera la requête avec cURL:
curl -H 'Content-Type: application/json; charset=utf-8' -d '{"text": "BTCUSD Greater Than 9000"}' -X POST https://hooks.slack.com/services/T00000000/B00000000/XXXXXXXXXXXXXXXXXXXXXXXXSi votre message est en texte brut (c'est-à-dire le message d'alerte par défaut), la requête utilisera un en-tête de type de contenu "text/plain".
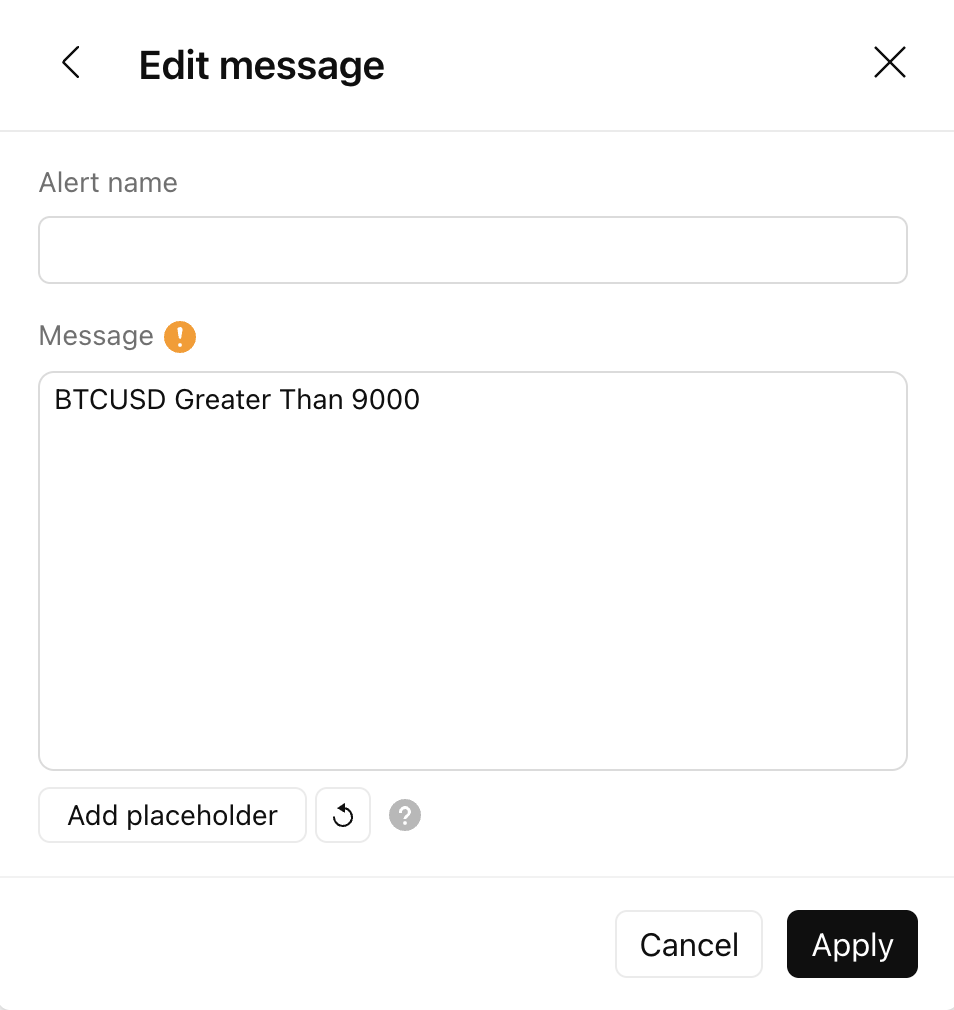
cURL:
curl -H 'Content-Type: text/plain; charset=utf-8' -d 'BTCUSD Greater Than 9000' -X POST https://webhook.site/testTextPour la protection de vos données, l'utilisation des webhooks d'alerte n'est autorisée que si l'authentification à deux facteurs est activée.
Lisez aussi :